Kurz zusammengefasst: Bei einem QR-Code-Betrug, auch Quishing genannt, wird ein schädlicher Weblink in einem QR-Code versteckt. Da der Link in einem Bild verborgen ist, statt als Text dazustehen, umgeht er E-Mail-Filter, die normalerweise schädliche Links erkennen. Beim Scannen landet das Opfer meist auf einem privaten Smartphone, das nicht durch die Sicherheitsmaßnahmen des Unternehmens geschützt ist. Microsoft meldete im ersten Quartal 2026 einen Anstieg von QR-Code-Phishing um 146 %.
QR-Codes gehören inzwischen zum Geschäftsalltag.
Du scannst sie, um eine Speisekarte anzusehen, Parkgebühren zu bezahlen, eine WLAN-Verbindung herzustellen oder ein freigegebenes Dokument zu öffnen.
Angreifer wissen das und verstecken zunehmend schädliche Links in QR-Codes, um Sicherheitswerkzeuge zu umgehen, die einen gefährlichen Link in einer E-Mail normalerweise erkennen würden.
Diese Technik heißt Quishing. Sie funktioniert, weil ein QR-Code schlicht ein Bild ist.
Dein E-Mail-Filter liest Text. Daher kann ein in einem QR-Code verschlüsselter Link ungehindert passieren. Wenn Du ihn scannst, tust Du das meist mit Deinem Smartphone, auf dem ein Großteil des Schutzes fehlt, den Dein Arbeitscomputer bietet.
In diesem Beitrag erfährst Du, was QR-Code-Betrug ist, warum er Deine Sicherheitsmaßnahmen umgeht, wie die häufigsten Varianten aussehen und welche Gewohnheiten Dein Unternehmen schützen.
Was ist QR-Code-Betrug?
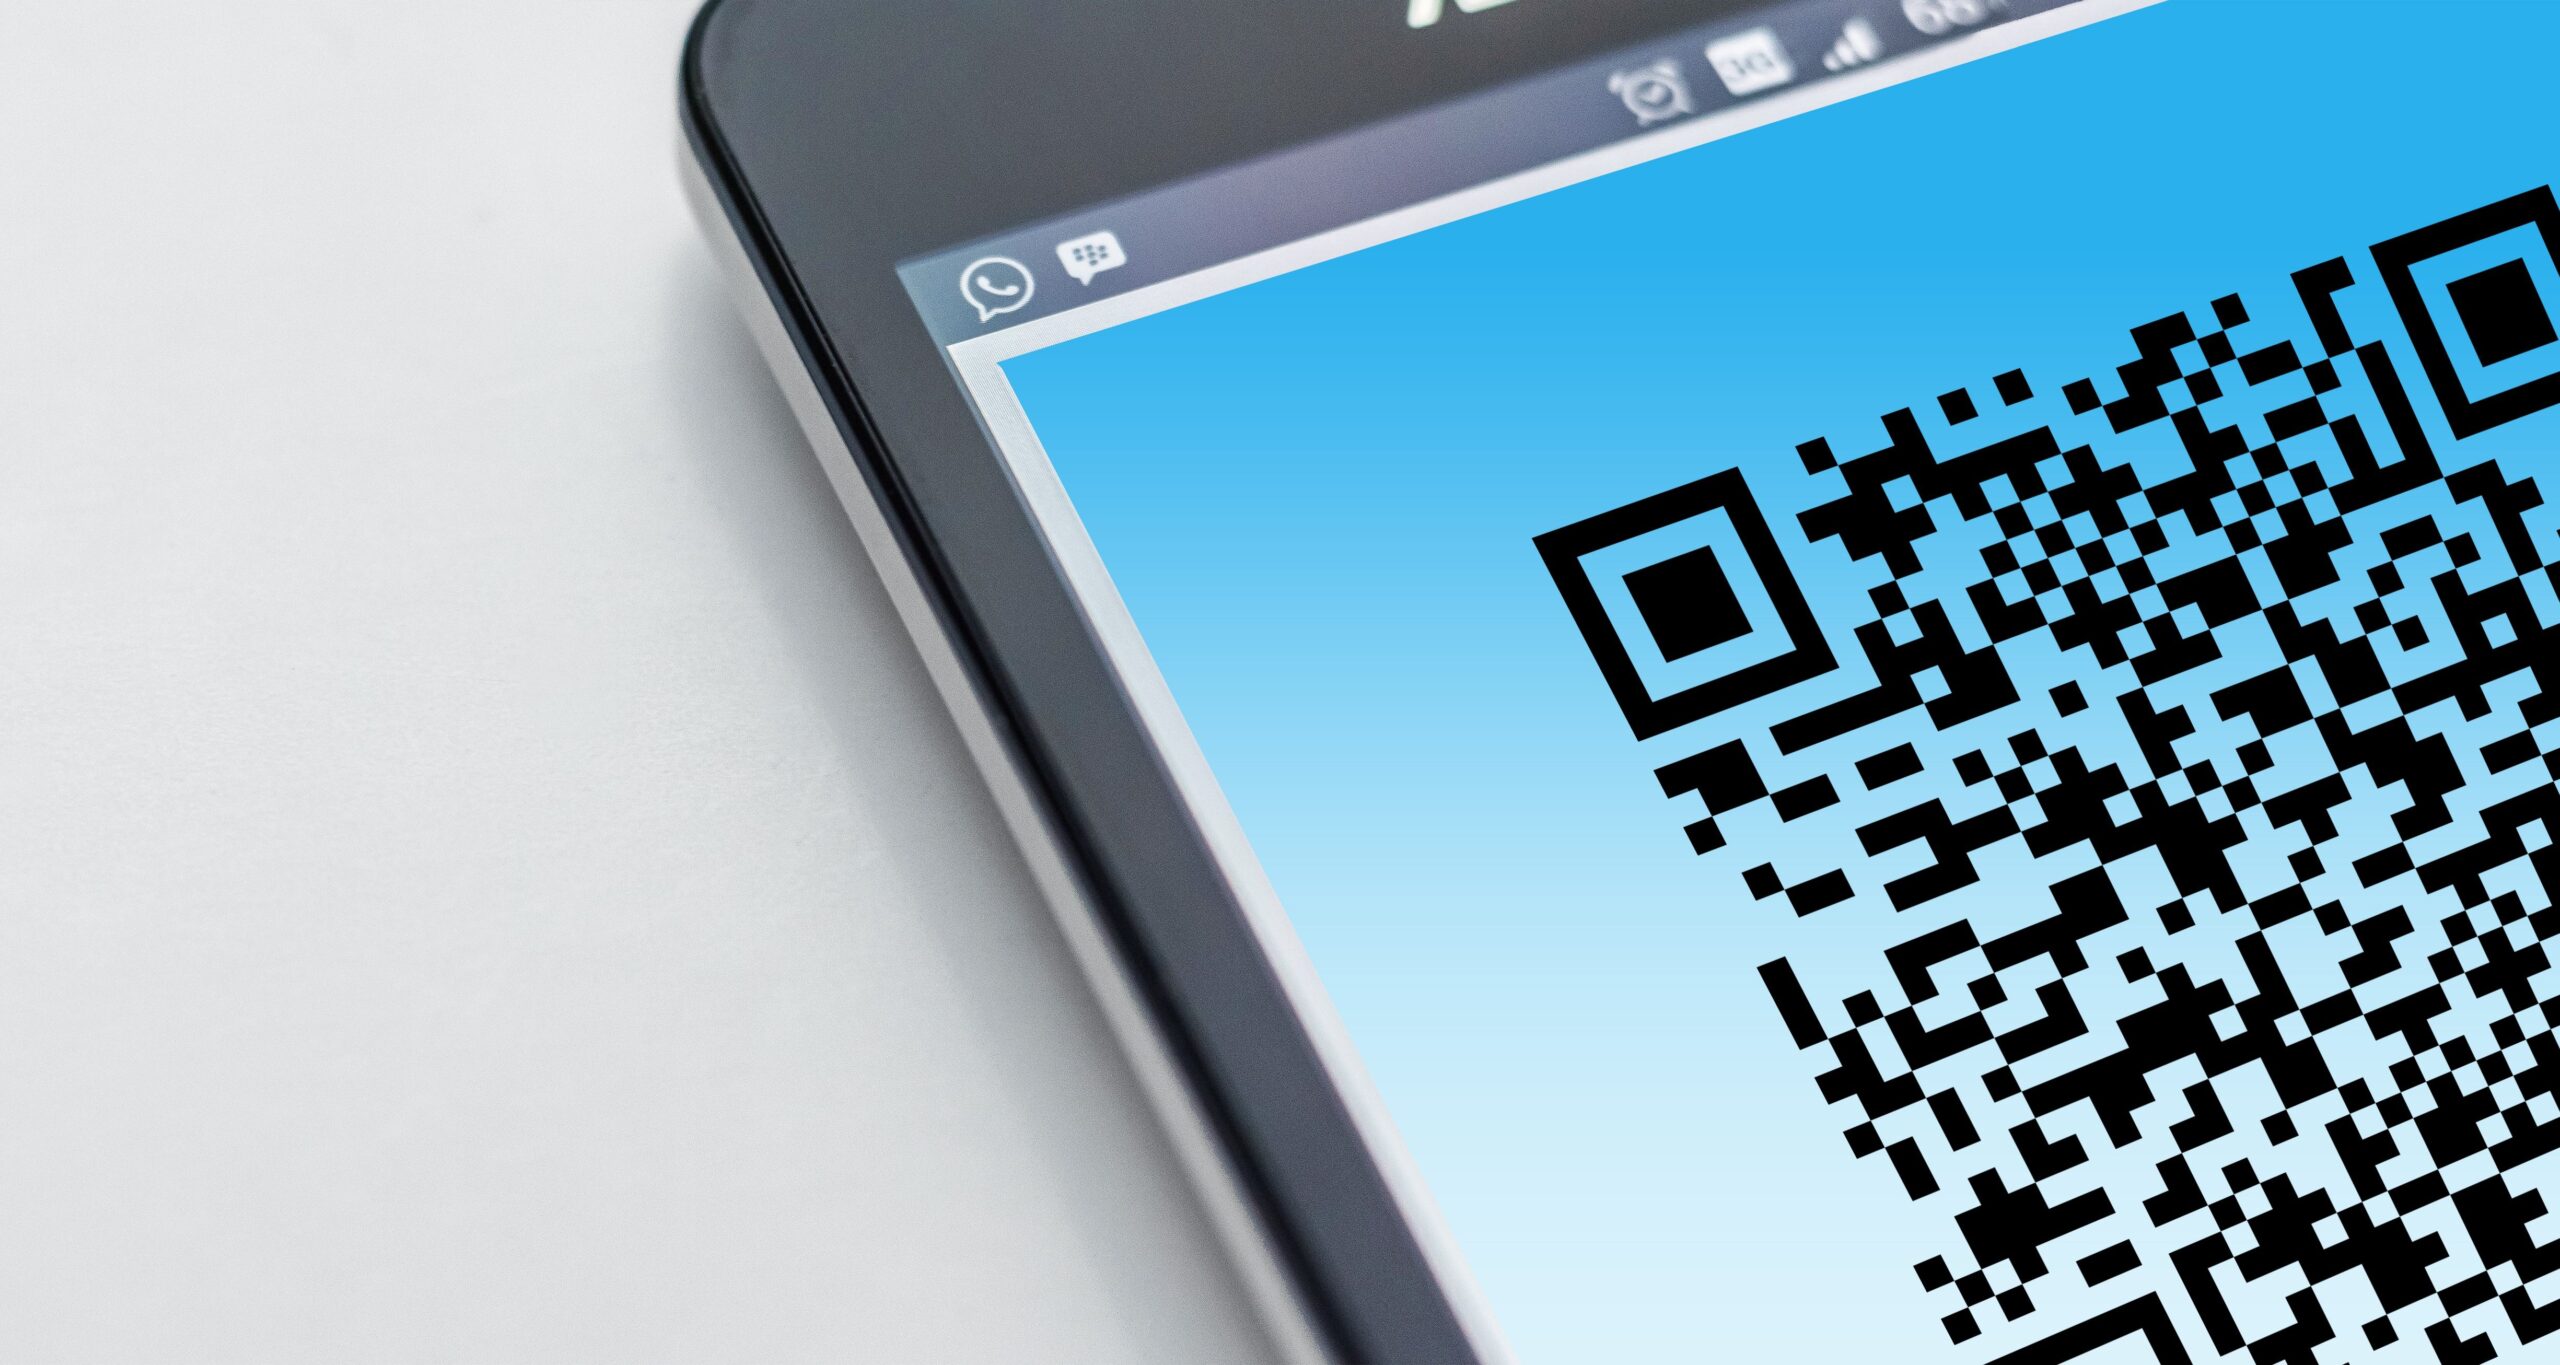
QR-Code-Betrug ist ein Phishing-Angriff, bei dem anstelle eines ausgeschriebenen Links ein QR-Code verwendet wird.
Statt einer anklickbaren URL, die Deine E-Mail-Sicherheit prüfen kann, codiert der Angreifer die Webadresse in einem quadratischen Bild.
Du scannst den Code mit der Kamera Deines Smartphones, das Gerät öffnet den Link und Du gelangst auf eine Seite, die Deine Zugangsdaten oder Zahlungsinformationen stehlen soll.
Die Seite dahinter ist dieselbe Art von Fälschung, die Du bei jedem Phishing-Angriff finden kannst: eine Anmeldeseite, die Microsoft 365 ähnelt, oder ein Zahlungsformular, das Deine Bank nachahmt. Der QR-Code ist lediglich der Übertragungsweg dorthin.
Warum QR-Code-Betrug Deine Sicherheitsmaßnahmen umgeht
Zwei Faktoren machen diese Betrugsmaschen wirksam.
Erstens ist der schädliche Link in einem Bild versteckt.
Die meisten E-Mail-Sicherheitswerkzeuge durchsuchen den Nachrichtentext nach bekannten schädlichen Links. Ein QR-Code ist ein Bild, daher ist der darin enthaltene Link kein Text, den der Filter lesen kann.
Das britische National Cyber Security Centre weist darauf hin, dass nicht alle Phishing-Erkennungstools Bilder scannen. Genau deshalb begannen Kriminelle, QR-Codes zur Tarnung ihrer Links einzusetzen.
Zweitens bringt Dich das Scannen eines Codes auf Dein Smartphone.
Dein Arbeitscomputer verfügt wahrscheinlich über Webfilter, Endgeräteschutz und DNS-Kontrollen, die bekannte schädliche Websites blockieren.
Dein privates Smartphone hat davon meist nichts. Sobald Du den Code scannst, verlässt Du also den Schutz, für den Dein Unternehmen bezahlt – oft, ohne es zu bemerken.
Wie verbreitet ist QR-Code-Betrug?
Die Zahl der Angriffe steigt rapide. In seinem Bericht zu E-Mail-Bedrohungen im ersten Quartal 2026 erklärte Microsoft, in diesen drei Monaten rund 8,3 Milliarden Phishing-Bedrohungen per E-Mail erkannt zu haben.
QR-Code-Phishing nahm im Quartal um 146 % zu: von 7,6 Millionen Angriffen im Januar auf 18,7 Millionen im März.
Zum Quartalsende erreichte das monatliche Aufkommen den höchsten Stand seit mindestens einem Jahr.
Microsoft stellte außerdem fest, dass die meisten dieser Angriffe als PDF-Anhänge eintrafen. Ihr Anteil stieg von 65 % aller QR-Code-Angriffe im Januar auf 70 % im März.
Der QR-Code befindet sich in einer PDF-Datei, die PDF-Datei hängt an einer E-Mail – und das Ganze sieht wie ein gewöhnliches Dokument aus, bis jemand den Code scannt.
So sehen QR-Code-Betrugsmaschen aus
Diese QR-Code-Betrugsmaschen kommen besonders häufig vor.
- Eine „Sicherheits“-E-Mail. Du erhältst eine Nachricht, die scheinbar von Microsoft oder Deinem IT-Team stammt und Dich auffordert, einen Code zu scannen, um Deine Multi-Faktor-Authentifizierung erneut einzurichten oder Dein Konto aktiv zu halten. Der Code führt zu einer gefälschten Anmeldeseite.
- Ein freigegebenes Dokument. In einer E-Mail heißt es, ein Kollege oder Kunde habe eine Datei geteilt und Du müsstest den Code scannen, um sie anzusehen. Die Seite fordert Dich zuerst zur Anmeldung auf.
- Eine gefälschte Rechnung. Eine PDF-Rechnung enthält einen QR-Code, „um schneller zu bezahlen“. Der Code leitet Deine Zahlung an den Angreifer weiter.
- Eine Zustellbenachrichtigung. Eine SMS oder E-Mail über ein verpasstes Paket fordert Dich auf, einen Code zu scannen, um einen neuen Zustelltermin zu vereinbaren. Die US-amerikanische Federal Trade Commission hat vor genau dieser Betrugsmasche gewarnt.
- Ein Aufkleber im öffentlichen Raum. Angreifer drucken QR-Code-Aufkleber und kleben sie über echte Codes an Parkautomaten, Plakaten und Zahlungsterminals. Du glaubst, Parkgebühren zu bezahlen, gibst aber stattdessen Deine Kartendaten an einen Fremden weiter.
So schützt Du Dein Unternehmen vor QR-Code-Betrug
Mit ein paar Gewohnheiten kannst Du Dich vor Quishing schützen:
- Sei bei QR-Codes in E-Mails misstrauisch. Ein Code, der per E-Mail eintrifft – besonders wenn Du Dich anmelden oder bezahlen sollst –, verdient dieselbe Vorsicht wie ein verdächtiger Link. Das NCSC rät dazu, QR-Codes in E-Mails nicht unbedacht zu scannen, auch wenn Codes an Orten wie Restaurants normalerweise unbedenklich sind.
- Prüfe die Webadresse, bevor Du handelst. Beim Scannen eines Codes zeigt Dein Smartphone den Link an, bevor es ihn öffnet. Lies ihn. Wenn die Adresse nicht zur erwarteten offiziellen Website gehört, schließe die Seite.
- Rufe die Website direkt auf, statt zu scannen. Wenn eine E-Mail behauptet, Dein Microsoft-Konto erfordere Deine Aufmerksamkeit, öffne den Browser und gib die Adresse selbst ein oder nutze ein Lesezeichen. Verlasse Dich nicht darauf, dass der Code Dich an den richtigen Ort bringt.
- Achte auf Dringlichkeit. Nachrichten, die mit einer Kontosperrung oder einer Geldbuße „innerhalb von 24 Stunden“ drohen, sollen Dich zu einer übereilten Entscheidung drängen. Dieser Druck ist selbst ein Warnzeichen.
- Nutze phishing-resistente MFA. Falls eine Betrugsmasche ein Passwort erbeutet, erschwert phishing-resistente Multi-Faktor-Authentifizierung (ein Passkey, ein Hardware-Sicherheitsschlüssel oder der Zahlenabgleich in einer Authenticator-App) dessen Nutzung erheblich.
- Prüfe physische Codes auf Manipulation. Bevor Du einen Code an einem Parkautomaten oder Zahlungsterminal scannst, achte auf einen Aufkleber, der über den Originalcode geklebt wurde.
- Informiere Dein Team. Die meisten Menschen wurden noch nie vor QR-Code-Betrug gewarnt. Sende Deinen Mitarbeitenden eine kurze Nachricht mit einem echten Beispiel, damit sie wissen, worauf sie achten müssen.
Was Du tun solltest, wenn jemand bereits einen Code gescannt hat
Wenn Du oder jemand aus Deinem Team einen QR-Code gescannt und auf der geöffneten Seite Daten eingegeben hat:
- Ändere sofort das Passwort für dieses Konto sowie für jedes andere Konto, bei dem dasselbe Passwort verwendet wurde.
- Vergewissere Dich, dass die Multi-Faktor-Authentifizierung für das Konto aktiviert ist.
- Informiere die für Deine IT zuständige Person, damit sie nach ungewöhnlichen Anmeldungen suchen kann.
- Wenn Karten- oder Bankdaten eingegeben wurden, rufe Deine Bank an und beobachte Dein Konto genau.
Schnelles Handeln schränkt ein, was ein Angreifer mit den erbeuteten Daten tun kann.
Häufig gestellte Fragen
Sind QR-Codes sicher?
Die meisten QR-Codes sind sicher. Ein Code auf einem Restauranttisch oder an einem offiziellen Zahlungsterminal ist normalerweise unbedenklich. Das Risiko entsteht bei Codes aus unerwarteten E-Mails oder SMS sowie bei Aufklebern, die echte Codes im öffentlichen Raum überdecken. Sei dabei vorsichtig.
Was bedeutet Quishing?
Quishing ist Phishing, bei dem statt eines ausgeschriebenen Links ein QR-Code verwendet wird. Das Wort kombiniert „QR“ und „Phishing“. Das Ziel ist dasselbe wie bei jedem Phishing-Angriff: Dich auf eine gefälschte Seite zu bringen, die Deine Anmelde- oder Zahlungsdaten abgreift.
Können Virenschutz oder E-Mail-Filter QR-Code-Betrug stoppen?
Nicht immer. Viele E-Mail-Sicherheitswerkzeuge durchsuchen den Nachrichtentext nach schädlichen Links. Da ein QR-Code den Link in einem Bild verbirgt, kann er unentdeckt bleiben. Einige Produkte scannen inzwischen Bilder nach Codes, aber Du solltest nicht davon ausgehen, dass die Betrugsmasche erkannt wird, bevor sie Dich erreicht.
Warum ist ein QR-Code in einer E-Mail gefährlicher als ein normaler Link?
Deine E-Mail-Sicherheit kann einen ausgeschriebenen Link prüfen, der anschließend auf einem verwalteten Arbeitscomputer geöffnet werden kann. Ein QR-Code verbirgt den Link vor diesen Werkzeugen und veranlasst Dich, ihn mit Deinem Smartphone zu scannen, das meist deutlich schlechter geschützt ist als Dein Arbeitsgerät.
Was soll ich tun, wenn ich einen betrügerischen QR-Code gescannt, aber nichts eingegeben habe?
Wenn Du die Seite geschlossen hast, ohne etwas einzugeben, ist das Risiko gering. Schließe sie, öffne sie nicht erneut und informiere Deine IT-Ansprechperson, damit sie aufmerksam bleiben kann. Falls Du ein Passwort oder Zahlungsdaten eingegeben hast, befolge die oben genannten Schritte zur Wiederherstellung.
—
Bildnachweis für das Beitragsbild
Dieser Beitrag wurde mit Genehmigung von The Technology Press erneut veröffentlicht.